জনবার্তা ডেস্ক
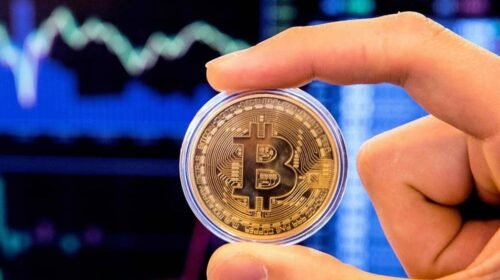
বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইন্যান্স থেকে প্রায় ৬৩০ কোটি মার্কিন ডলারের ডিজিটাল সম্পদ চুরির ঘটনায় সন্দেহের কেন্দ্রে উঠে এসেছে উত্তর কোরিয়ার হ্যাকার গোষ্ঠী। গত ২৯ অক্টোবর সংঘটিত এ সাইবার হামলাকে ক্রিপ্টোকারেন্সির ইতিহাসে অন্যতম বৃহৎ চুরি হিসেবে দেখা হচ্ছে। ব্লকচেইন বিশ্লেষণকারী একাধিক প্রতিষ্ঠান হামলার সঙ্গে উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকারদের যোগসূত্রের কথা জানিয়েছে। তবে বাইন্যান্স এখনো হামলাকারীদের পরিচয় নিশ্চিত করেনি।
প্রাথমিক তদন্তের বরাতে বাইন্যান্স জানিয়েছে, প্রতিষ্ঠানের এক প্রকৌশলীর ল্যাপটপের নিরাপত্তা ভঙ্গের মাধ্যমে হামলাকারীরা তাদের অভ্যন্তরীণ ব্যবস্থায় প্রবেশের সুযোগ পায়। এরপর বিভিন্ন ব্লকচেইনে থাকা একাধিক ওয়ালেট থেকে অননুমোদিতভাবে ক্রিপ্টো সম্পদ সরিয়ে নেওয়া হয়। হামলার বড় অংশ সম্পন্ন হয় প্রায় ২০ মিনিটের মধ্যে।
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান ট্রিএম ল্যাবস ও এলিপটিক হামলার সঙ্গে উত্তর কোরিয়ার রাষ্ট্রীয় মদদপুষ্ট হ্যাকার গোষ্ঠী ‘ট্রেডারট্রেইটারের’ সংশ্লিষ্টতার কথা জানিয়েছে। এই গোষ্ঠীকে লাজারাস গ্রুপের সঙ্গে সম্পর্কিত বলে মনে করা হয়। হামলার পর বিভিন্ন প্রতিষ্ঠানের সহায়তায় চুরি হওয়া সম্পদের প্রায় ৩০০ কোটি ডলার জব্দ করা সম্ভব হয়েছে বলে বাইন্যান্স জানিয়েছে।
ক্রিপ্টো চুরিতে উত্তর কোরিয়ার ক্রমবর্ধমান ভূমিকা
যুক্তরাষ্ট্রভিত্তিক ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান চেইনঅ্যানালাইসিসের প্রতিবেদন অনুযায়ী, ২০২৫ সালে উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকাররা অন্তত ২০২ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে। আগের বছরের তুলনায় এই পরিমাণ ৫১ শতাংশ বেশি। প্রতিষ্ঠানটির হিসাব অনুযায়ী, ২০২৫ সাল পর্যন্ত উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট হ্যাকারদের চুরি করা ডিজিটাল সম্পদের মোট পরিমাণ অন্তত ৬৭৫ কোটি ডলারে পৌঁছেছে।
এর আগে ২০২৫ সালের ফেব্রুয়ারিতে ক্রিপ্টো এক্সচেঞ্জ বাইবিট থেকে প্রায় ১৫০ কোটি ডলারের ডিজিটাল সম্পদ চুরির ঘটনায় উত্তর কোরিয়াকে দায়ী করে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই। ওই হামলার সঙ্গে ‘ট্রেডারট্রেইটার’ নামে পরিচিত গোষ্ঠীর সংশ্লিষ্টতার কথা জানায় সংস্থাটি।
বিশ্লেষকদের মতে, উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকাররা এখন তুলনামূলক কমসংখ্যক হামলায় বড় অঙ্কের অর্থ হাতিয়ে নেওয়ার কৌশল অনুসরণ করছে। ক্রিপ্টো এক্সচেঞ্জ, ডিজিটাল আর্থিক প্রতিষ্ঠান এবং সংশ্লিষ্ট প্রযুক্তি প্রতিষ্ঠানের নিরাপত্তাব্যবস্থাকে লক্ষ্য করে তারা পরিকল্পিত হামলা চালাচ্ছে।
অর্থ পাচারে আন্তর্জাতিক নেটওয়ার্ক
চুরি করা ক্রিপ্টোকারেন্সি প্রচলিত মুদ্রায় রূপান্তর করে ব্যবহার উপযোগী করা হ্যাকারদের জন্য বড় চ্যালেঞ্জ। এ ক্ষেত্রে উত্তর কোরিয়াসংশ্লিষ্ট নেটওয়ার্ক বিভিন্ন দেশের মধ্যস্থতাকারী, ক্রিপ্টো ব্যবসায়ী এবং আর্থিক প্রতিষ্ঠানের সহায়তা নেয় বলে আন্তর্জাতিক তদন্তে উঠে এসেছে।
যুক্তরাষ্ট্র, দক্ষিণ কোরিয়া ও জাপানসহ ১১টি দেশের সমন্বয়ে গঠিত বহুপক্ষীয় নিষেধাজ্ঞা পর্যবেক্ষণ দল (এমএসএমটি) ২০২৫ সালের প্রতিবেদনে জানিয়েছে, উত্তর কোরিয়ার অবৈধ অর্থ স্থানান্তরে চীন, রাশিয়া ও অন্যান্য দেশের নেটওয়ার্ক ব্যবহারের তথ্য পাওয়া গেছে। প্রতিবেদনে অন্তত ১৫টি চীনা ব্যাংক উত্তর কোরিয়াসংশ্লিষ্ট অর্থ পাচারের কাজে ব্যবহৃত হওয়ার কথা উল্লেখ করা হয়েছে।
প্রতিবেদন অনুযায়ী, চীনের ওভার দ্য কাউন্টার (ওটিসি) ক্রিপ্টো ব্যবসায়ীদের ওপরও উত্তর কোরিয়ার নেটওয়ার্কের নির্ভরতা রয়েছে। চুরি করা ডিজিটাল সম্পদ প্রথমে বিভিন্ন ওয়ালেটে স্থানান্তর করা হয়। পরে ক্রিপ্টো মিক্সার ও অন্যান্য কৌশলের মাধ্যমে অর্থের উৎস আড়াল করে তৃতীয় পক্ষের সহায়তায় তা প্রচলিত মুদ্রায় রূপান্তরের চেষ্টা করা হয়।
ভুয়া পরিচয়ে বিদেশে আইটি কর্মী পাঠানোর অভিযোগ
ক্রিপ্টোকারেন্সি চুরির পাশাপাশি বিদেশে ভুয়া পরিচয়ে তথ্যপ্রযুক্তি কর্মী পাঠিয়েও বৈদেশিক মুদ্রা অর্জনের অভিযোগ রয়েছে উত্তর কোরিয়ার বিরুদ্ধে। এমএসএমটির প্রতিবেদনে প্রায় দুই হাজার উত্তর কোরীয় আইটি কর্মীর একটি নেটওয়ার্কের তথ্য উঠে এসেছে। তাঁরা বিদেশি প্রতিষ্ঠানে ভুয়া পরিচয় ও নথি ব্যবহার করে চাকরি নেওয়ার মাধ্যমে অর্থ উপার্জন করেন বলে প্রতিবেদনে উল্লেখ করা হয়েছে।
যুক্তরাষ্ট্রের অর্থ মন্ত্রণালয়ের ২০২৬ সালের ১২ মার্চের এক ঘোষণায় বলা হয়, উত্তর কোরিয়ার রাষ্ট্রীয়ভাবে পরিচালিত আইটি কর্মীসংক্রান্ত প্রতারণামূলক কর্মকাণ্ড থেকে ২০২৪ সালে প্রায় ৮০ কোটি ডলার আয় হয়েছে। এসব অর্থ দেশটির গণবিধ্বংসী অস্ত্র ও ক্ষেপণাস্ত্র কর্মসূচিতে ব্যবহারের অভিযোগ রয়েছে। ওই কর্মকাণ্ডে সহায়তার অভিযোগে যুক্তরাষ্ট্র ছয় ব্যক্তি ও দুটি প্রতিষ্ঠানের বিরুদ্ধে নিষেধাজ্ঞা আরোপ করে।
সর্বশেষ ২৮ অক্টোবরও উত্তর কোরিয়ার আইটি কর্মী নেটওয়ার্কের সঙ্গে সংশ্লিষ্ট ব্যক্তি ও প্রতিষ্ঠানের বিরুদ্ধে নতুন নিষেধাজ্ঞা ঘোষণা করেছে যুক্তরাষ্ট্র। দেশটির অর্থ মন্ত্রণালয়ের ভাষ্য, এসব কর্মী ভুয়া নথি ও পরিচয় ব্যবহার করে বিদেশি প্রতিষ্ঠানে প্রবেশের পাশাপাশি অর্থ পাচার, তথ্য চুরি এবং সাইবার অপরাধে জড়িত।
আন্তর্জাতিক নিষেধাজ্ঞা ও বৈশ্বিক আর্থিক ব্যবস্থায় প্রবেশের সীমাবদ্ধতার মধ্যে উত্তর কোরিয়ার এসব সাইবার কর্মকাণ্ড দেশটির বৈদেশিক মুদ্রা আয়ের একটি গুরুত্বপূর্ণ উৎস হয়ে উঠেছে বলে বিভিন্ন আন্তর্জাতিক তদন্ত ও বিশ্লেষণে উঠে এসেছে।